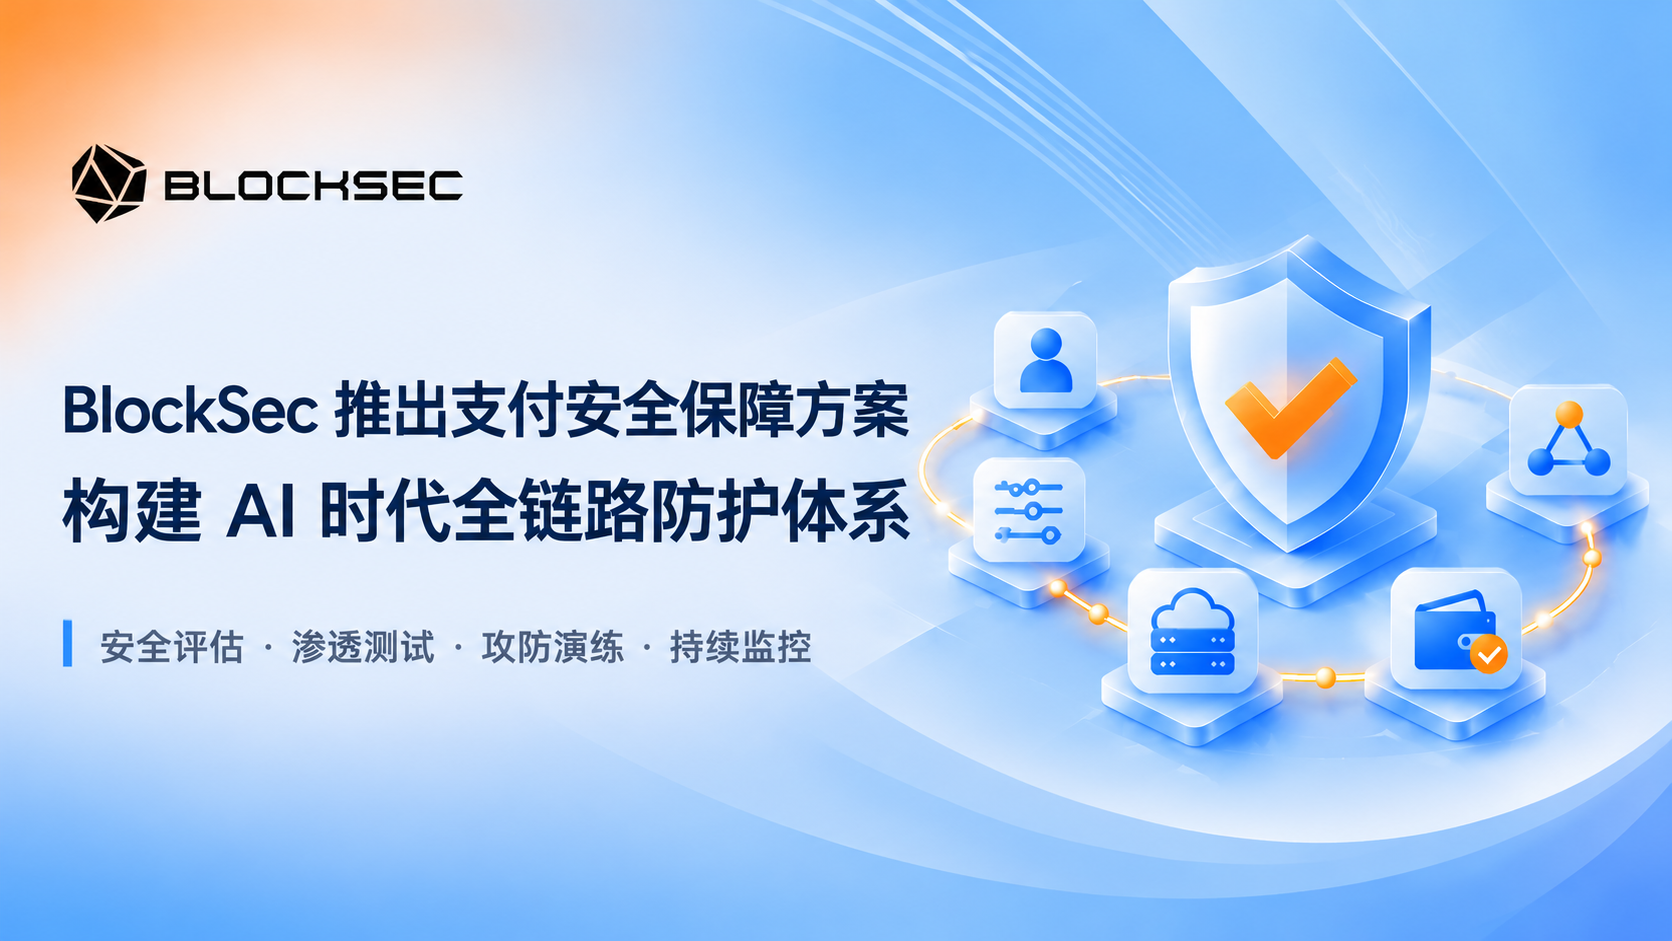
2026年11月11日(星期三),BlockSec将举办支付安全线上研讨会,邀请周亚金、吴磊教授担任主讲嘉宾,围绕AI技术带来的新型攻击威胁,分享支付机构在安全防护建设、风险识别及防御实践方面的应对思路。 本次研讨会将聚焦AI时代支付安全面临的新变化,结合实际攻击威胁与防护需求,探讨如何完善支付系统安全架构,以及如何通过安全评估、攻防测试和持续监测,提升机构应对复杂网络攻击的能力。
随着AI技术快速发展,网络安全领域的攻防关系也在发生变化。过去,复杂攻击往往需要专业技术人员投入大量时间进行漏洞分析、攻击路径设计和工具开发;如今,AI工具正在让部分攻击环节变得更加自动化,攻击者能够更高效地搜集信息、识别潜在漏洞,并尝试组合不同攻击手段。
对于支付行业来说,这种变化尤其值得警惕。支付系统连接用户、商户、金融机构以及各类第三方服务,涉及账户、交易、资金流转和数据处理等多个环节。一旦某个关键节点出现安全问题,影响可能不再局限于单一系统,而是沿着业务链条进一步扩散。
支付安全的挑战,正在从单点漏洞防御转向全链路风险管理。
传统安全防护通常围绕系统漏洞、访问权限和异常交易等具体问题展开。但在AI辅助攻击不断演进的背景下,仅依赖固定规则和事后响应,可能难以应对更加灵活、隐蔽且具有持续性的攻击行为。支付机构需要重新审视自身的安全架构,在基础设施、业务系统、数据交互和交易流程等多个层面建立更完整的防护机制。
从单点防御到全链路保障,支付安全需要怎样升级?
这也是BlockSec此次推出支付安全保障方案的核心思路。相比单纯依靠漏洞修复或安全告警,BlockSec希望将防护能力延伸至整个支付生命周期,围绕三个关键维度展开:
- 资产安全: 重点防范未经授权的资金转移、账户接管、交易签名异常等风险,确保资金流转过程得到有效控制。
- 数据安全: 加强用户身份信息、账户数据、交易记录以及API密钥等敏感信息的保护,降低数据泄露和权限滥用的可能性。
- 业务安全: 提升支付系统面对基础设施故障、网络攻击及第三方服务中断时的持续运行和恢复能力,避免安全事件进一步演变为业务危机。
在具体实施层面,BlockSec将安全评估、渗透测试、红队攻防评估与持续监控相结合,覆盖攻击发生前的风险排查、攻击过程中的识别与遏制,以及事后的调查和恢复。对于涉及数字资产的支付机构,防护范围还将延伸至钱包密钥管理、交易签名和链上执行等环节。
安全防护的价值不仅在于发现漏洞,更在于验证机构是否真正具备应对攻击的能力。 一套安全机制即使在日常运行中没有异常,也不意味着它能够经受真实攻击的考验。通过模拟攻击、检验响应流程和持续监测,机构才能更清楚地了解自身防线的薄弱环节。
当AI不断改变网络攻击的成本、速度和复杂程度,支付安全也需要从被动应对转向主动防御。对于支付机构而言,真正重要的不是追赶每一种新型攻击工具,而是建立一套能够持续发现问题、验证防御能力并及时响应风险的安全体系。
B.News作为本次活动支持媒体,将持续关注AI技术与金融安全领域的发展。 欢迎支付行业从业者及关注网络安全的读者参与本次研讨会,共同探讨AI时代支付安全的新挑战与防护实践。